Ataque cibernético ao Porto de Santos
O ataque cibernético ao Porto de Santos chegou ao noticiário nesta terça-feira, 10 de novembro, após falhas que começaram na sexta-feira, dia 6. Segundo a Agência Brasil, a Autoridade Portuária de Santos (APS) informou que o incidente atingiu sistemas administrativos, mas não interrompeu as operações portuárias. A extensão do problema e um possível acesso indevido a dados continuam sob investigação.
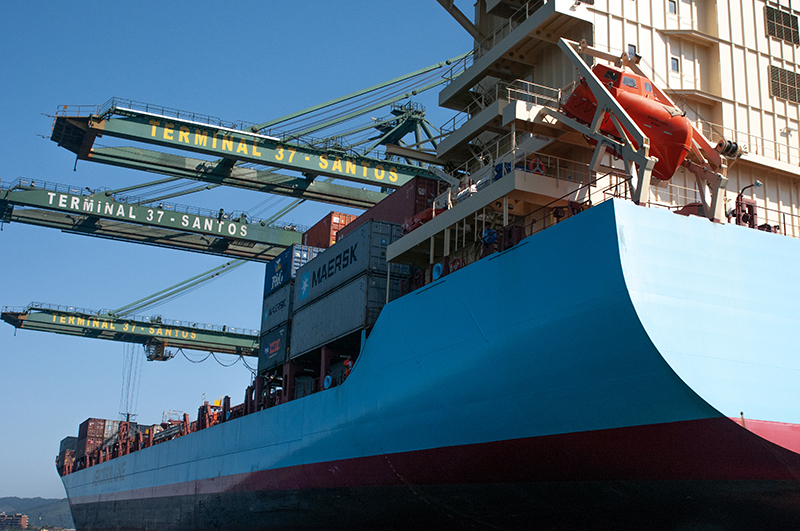
Entretanto, as declarações públicas apresentam divergências. Ao Metrópoles, o presidente da APS, Anderson Pomini, afirmou que a reivindicação de autoria por hackers não comprova uma invasão. Já a nota da administração reproduzida pela Agência Brasil confirma o ataque, embora reconheça que ainda desconhece seu alcance.


O ataque cibernético ao Porto de Santos coincidiu com uma operação da Marinha para proteger os cabos submarinos de fibra óptica. Na segunda-feira (9), enquanto a Autoridade Portuária ainda recuperava seus sistemas, a Marinha lançou a Operação Tridente 3 a bordo do navio Guillobel, no próprio porto. Segundo a Anatel, esses cabos transportam 99% do tráfego internacional de dados do Brasil.
A Polícia Federal abriu inquérito nesta terça-feira. Em nota publicada pelo Metrópoles, a corporação ressaltou que apenas a investigação e a análise técnica poderão determinar as causas das falhas e confirmar o que ocorreu.
Mais lidos
Tráfico de barbatanas: 17 toneladas apreendidas em SCCoqueiral Beach: embargo ambiental em João PessoaErosão na praia do Preá: especulação e muro contra o marSegurança marítima também depende das redes
A preocupação já mobiliza o setor marítimo internacional. Em 2017, a Organização Marítima Internacional (IMO) adotou uma resolução para incorporar os riscos cibernéticos à gestão da segurança das empresas de navegação.
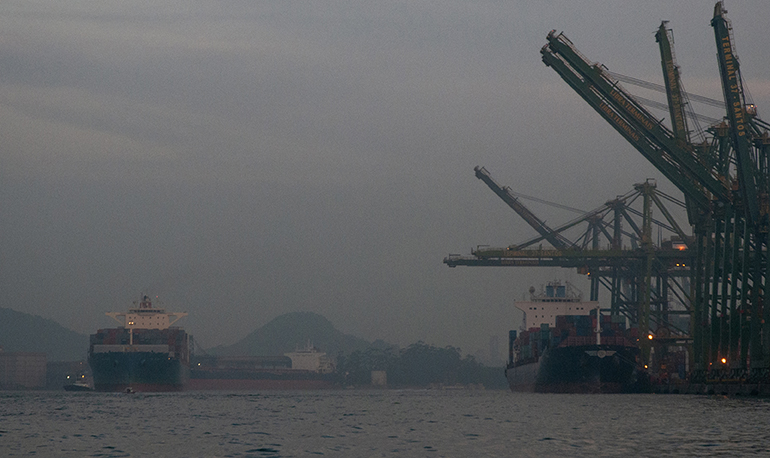
Portanto, a discussão vai além de recuperar um site ou restabelecer computadores. O setor precisa identificar vulnerabilidades, proteger seus sistemas e preparar respostas para incidentes. Afinal, este ataque cibernético ao Porto de Santos não será o único.
Celulares ajudaram a manter o porto funcionando
Segundo a Folha de S.Paulo, agentes portuários recorreram aos celulares e ao sistema federal Porto Sem Papel para manter as atividades. Por esse caminho, trocaram documentos e conferiram autorizações da Marinha, Polícia Federal, Anvisa e Vigiagro necessárias à atracação dos navios.
Conforme apurou A Tribuna, a indisponibilidade dos sistemas exigiu checagens manuais e visuais. Assim, rotinas antes automatizadas passaram a consumir mais tempo, com relatos de lentidão e maior espera para navios, caminhões e trens.
Leia também
Porto em Arroio do Sal: Ibama aponta falhas graves nos estudosO obtuso Trump agora parte para a mineração submarinaTrump contra a ciência, o meio ambiente, e o futuroO novo normal também chegou aos portos
O ataque cibernético ao Porto de Santos integra um cenário que o setor marítimo internacional já conhece. Essa indústria, que também enfrenta críticas por escolhas que agravam a poluição marinha, precisa lidar com outra ameaça: a vulnerabilidade digital. Lá fora, ataques a portos e operadores logísticos deixaram de ser acontecimentos isolados.
Austrália: quatro terminais afetados
O ataque cibernético ao Porto de Santos tem precedentes na Austrália. Em novembro de 2023, uma invasão levou a DP World a suspender operações em seus terminais de Sydney, Melbourne, Brisbane e Fremantle.
Segundo a empresa, o incidente acumulou uma fila de mais de 30 mil contêineres. A companhia eliminou esse atraso dez dias após identificar o ataque.
Japão: mais de dois dias de interrupção
Em julho de 2023, um ataque de ransomware — programa que bloqueia sistemas para exigir resgate — atingiu o porto de Nagoya. A falha interrompeu operações com contêineres por mais de dois dias. Segundo a Reuters, o problema também levou a Toyota a anunciar a suspensão de uma linha de embalagem de componentes para exportação.
Maersk: prejuízo de até US$ 300 milhões
E o ataque cibernético ao Porto de Santos traz à memória um dos casos mais graves do setor, ocorrido em junho de 2017. Na ocasião, o programa NotPetya atingiu a Maersk e comprometeu atividades de transporte marítimo, terminais e logística. Em seu relatório anual, o grupo calculou perdas entre US$ 250 milhões e US$ 300 milhões.
Conviver com essa ameaça exige preparo. Sistemas de reserva, equipes treinadas e planos de contingência tornam-se tão necessários quanto a proteção dos acessos físicos. Os casos internacionais mostram o tamanho da conta quando as defesas falham.
Peixes com deformidades: alerta no litoral do Espírito Santo